Was ist Spoofing? Hinter diesem Begriff steckt eine Methode, bei der ein Angreifer eine falsche Identität oder Herkunft vortäuscht. Das kann eine gefälschte IP-Adresse sein, eine manipulierte DNS-Antwort oder ein Gerät, das sich im lokalen Netzwerk als ein anderes System ausgibt.
Für Netzwerk-Nutzer ist Spoofing besonders interessant, weil dabei grundlegende Mechanismen wie IP, ARP, DNS oder DHCP missbraucht werden können. Je nach Verfahren lassen sich Datenströme umleiten, falsche Informationen einschleusen oder andere Angriffe vorbereiten.
Spoofing ist allerdings kein einzelner Angriff mit einem festen Ablauf. Der Begriff beschreibt vielmehr verschiedene Techniken, die eines gemeinsam haben: Ein System oder ein Mensch soll einer Information vertrauen, deren tatsächliche Herkunft eine andere ist.
Was ist Spoofing genau?
Das englische Wort „spoof“ lässt sich mit „vortäuschen“, „fälschen“ oder „jemanden täuschen“ übersetzen. In Netzwerken bedeutet das meistens, dass ein Angreifer bestimmte Angaben in einer Kommunikation so verändert, dass sie glaubwürdig erscheinen.
Dabei muss nicht zwangsläufig ein kompletter Benutzeraccount übernommen werden. Häufig reicht es aus, einzelne technische Informationen zu fälschen. Das können beispielsweise eine Absenderadresse, eine IP-Adresse oder die Zuordnung zwischen IP- und MAC-Adresse sein.
Ein einfaches Beispiel liefert ein Brief. Auf den Umschlag kannst du grundsätzlich eine beliebige Absenderadresse schreiben. Für den Empfänger sieht diese Adresse zunächst echt aus, obwohl sie nichts darüber beweist, wer den Brief tatsächlich eingeworfen hat.
Bei einigen Netzwerkprotokollen gibt es ähnliche Probleme. Bestimmte Angaben werden übertragen, ohne dass ihre Echtheit automatisch mit einer starken kryptografischen Prüfung bestätigt wird. Genau an solchen Stellen können Spoofing-Techniken ansetzen.
Wichtig ist dabei die Unterscheidung: Spoofing bezeichnet zunächst die Täuschung über eine Identität oder Herkunft. Was der Angreifer anschließend damit erreichen kann, hängt von der jeweiligen Technik und der Netzwerkumgebung ab.
Wie funktioniert Spoofing in einem Netzwerk?
Netzwerkgeräte tauschen ständig Informationen miteinander aus. Ein Computer muss beispielsweise wissen, an welche MAC-Adresse ein Datenpaket im lokalen Netzwerk geschickt werden soll oder welche IP-Adresse zu einem Domainnamen gehört.
Viele dieser Abläufe laufen automatisch ab. Ein Gerät erhält eine Information, verarbeitet sie und speichert sie gegebenenfalls für eine gewisse Zeit zwischen.
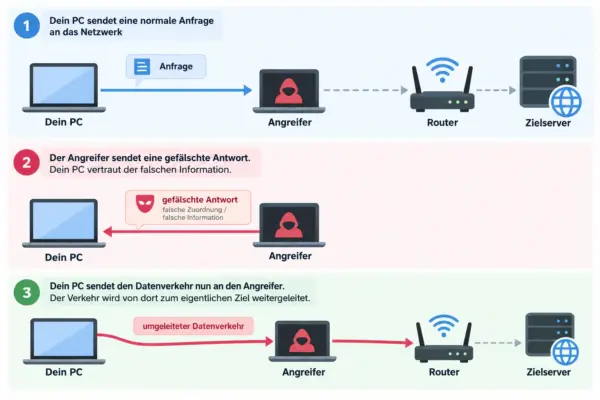
Bei einem Spoofing-Angriff versucht ein Angreifer, an einer solchen Stelle eine gefälschte Information einzuschleusen. Gelingt das, arbeitet das betroffene Gerät anschließend möglicherweise mit falschen Daten weiter.
Ein typischer Ablauf kann so aussehen:
- Ein Gerät benötigt eine bestimmte Netzwerk-Information.
- Ein Angreifer liefert eine manipulierte oder gefälschte Antwort.
- Das Gerät hält diese Information für gültig.
- Netzwerkverkehr wird dadurch falsch zugeordnet oder umgeleitet.
- Der Angreifer kann abhängig von der Methode weitere Aktionen durchführen.
Nicht jede Spoofing-Technik funktioniert nach genau diesem Schema. Bei IP-Spoofing wird beispielsweise bereits die Quelladresse eines IP-Pakets gefälscht. ARP- und DNS-Spoofing greifen dagegen stärker in die Zuordnung von Adressen beziehungsweise Namen ein.
Welche Arten von Spoofing gibt es?
Unter dem Begriff Spoofing werden verschiedene Verfahren zusammengefasst. Für Netzwerke sind vor allem IP-, ARP-, DNS- und DHCP-Spoofing interessant.
Andere Varianten betreffen beispielsweise E-Mails oder Telefonnummern. Das Grundprinzip bleibt ähnlich, technisch unterscheiden sich die Verfahren jedoch deutlich.
IP-Spoofing
Beim IP-Spoofing trägt ein Datenpaket eine gefälschte Quell-IP-Adresse. Für das Zielsystem sieht es dadurch zunächst so aus, als stamme das Paket von einem anderen Gerät.
Das bedeutet allerdings nicht automatisch, dass sich ein Angreifer vollständig als dieses Gerät ausgeben kann. Antworten auf das gefälschte Paket werden normalerweise an die eingetragene Quelladresse geschickt und damit nicht zwangsläufig an den Angreifer.
IP-Spoofing eignet sich deshalb besonders für Angriffe, bei denen keine normale Kommunikation in beide Richtungen benötigt wird. Eine bekannte Anwendung sind bestimmte Denial-of-Service- und Distributed-Denial-of-Service-Angriffe.
Netzbetreiber können gefälschte Quelladressen unter anderem durch Filtermaßnahmen an den Netzgrenzen erschweren. Dabei wird geprüft, ob die verwendete Quelladresse überhaupt zu dem Netzwerk passen kann, aus dem ein Paket eintrifft.
ARP-Spoofing
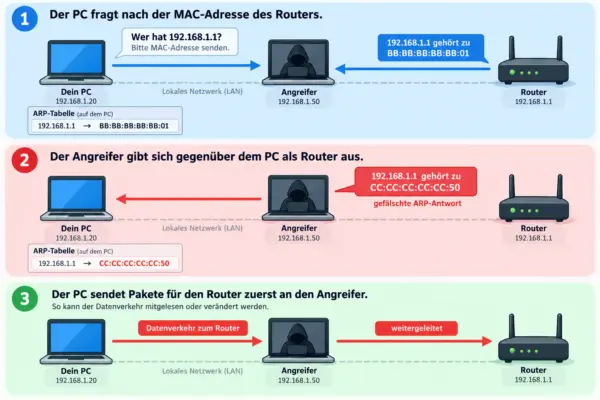
ARP steht für Address Resolution Protocol. Das Protokoll wird in IPv4-Netzen verwendet, um zu einer IP-Adresse die passende MAC-Adresse innerhalb des lokalen Netzwerksegments zu ermitteln.
Beim ARP-Spoofing versucht ein Angreifer, falsche Zuordnungen in den ARP-Tabellen anderer Geräte zu erzeugen. Wie dieser Angriff im lokalen Netzwerk genau funktioniert, erkläre ich ausführlich im Beitrag über ARP-Spoofing und ARP-Poisoning.
Ein Computer könnte dadurch beispielsweise glauben, dass die IP-Adresse des Routers zur MAC-Adresse des Angreifers gehört. Netzwerkpakete, die eigentlich zum Router gehen sollten, landen dann zunächst beim falschen Gerät.
Auf diese Weise kann ein Angreifer versuchen, sich zwischen zwei Kommunikationspartner zu setzen. MITRE ATT&CK führt ARP Cache Poisoning als eigene Adversary-in-the-Middle-Technik. Er kann Datenverkehr unter bestimmten Voraussetzungen weiterleiten, beobachten oder manipulieren. ARP-Cache-Poisoning wird deshalb auch als eine mögliche Technik für Adversary-in-the-Middle-Angriffe eingeordnet.
ARP-Spoofing betrifft vor allem das lokale Netzwerk. Ein Angreifer benötigt deshalb normalerweise bereits Zugang zum gleichen Netzwerksegment oder muss zuvor ein dort angeschlossenes Gerät kompromittiert haben.
DNS-Spoofing
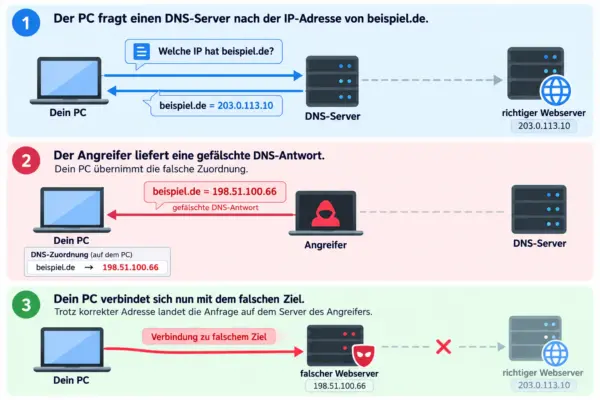
Das Domain Name System übersetzt Namen wie beispiel.de in IP-Adressen. Dadurch musst du dir beim Surfen keine komplizierten Zahlenadressen merken.
Wenn du den normalen Ablauf dahinter genauer verstehen möchtest, findest du in meinem Grundlagenartikel eine ausführliche Erklärung zum Domain Name System (DNS).
Beim DNS-Spoofing versucht ein Angreifer, eine falsche Antwort auf eine DNS-Anfrage einzuschleusen. Statt der richtigen IP-Adresse erhält ein Gerät dann beispielsweise die Adresse eines manipulierten Servers.
Eine verwandte Methode ist DNS-Cache-Poisoning. Dabei werden falsche DNS-Informationen in den Zwischenspeicher eines DNS-Resolvers eingeschleust. Anschließend können mehrere Anfragen anhand dieser manipulierten Daten beantwortet werden.
Das kann dazu führen, dass du trotz korrekt eingegebenem Domainnamen bei einem falschen Ziel landest.
Moderne DNS-Resolver verwenden verschiedene Schutzmechanismen gegen gefälschte Antworten. Dazu gehören schwer vorhersehbare Transaktionskennungen und zufällig gewählte Quellports. DNSSEC kann zusätzlich die Herkunft und Integrität signierter DNS-Daten kryptografisch prüfen. DNSSEC verschlüsselt DNS-Anfragen allerdings nicht.
DHCP-Spoofing
DHCP sorgt in vielen Heim- und Firmennetzwerken dafür, dass Geräte automatisch ihre Netzwerkkonfiguration erhalten. Dazu gehören beispielsweise IP-Adresse, Standardgateway und DNS-Server.
Beim DHCP-Spoofing bringt ein Angreifer einen eigenen DHCP-Server ins Netzwerk. Dieser versucht, auf Anfragen von Geräten zu antworten und ihnen manipulierte Einstellungen zuzuweisen.
Besonders interessant sind dabei falsche Angaben zum Standardgateway oder DNS-Server. Akzeptiert ein Gerät diese Konfiguration, kann Netzwerkverkehr über Systeme geleitet werden, die der Angreifer kontrolliert.
In einem normalen Heimnetz ist ein solcher Angriff nicht ohne Weiteres aus dem Internet möglich. Der Angreifer müsste sich typischerweise bereits im lokalen Netzwerk befinden oder Zugriff auf ein dort vorhandenes Gerät besitzen.
E-Mail-Spoofing
Beim E-Mail-Spoofing wird der Absender einer Nachricht so dargestellt, dass die E-Mail scheinbar von einer anderen Person oder Organisation stammt.
Für den Empfänger kann beispielsweise eine bekannte Firma, ein Kollege oder eine andere vertrauenswürdige Adresse als Absender erscheinen. Solche Nachrichten werden häufig mit Phishing kombiniert.
Spoofing und Phishing sind dabei nicht dasselbe. Spoofing beschreibt die Täuschung über die Identität oder Herkunft. Phishing bezeichnet den Versuch, Menschen zur Preisgabe vertraulicher Informationen oder zu einer bestimmten Handlung zu bewegen.
Eine gefälschte Absenderadresse kann also ein Werkzeug innerhalb eines Phishing-Angriffs sein.
Moderne Mail-Systeme verwenden unter anderem SPF, DKIM und DMARC, um gefälschte Absender besser erkennen zu können. Diese Verfahren werden hauptsächlich von den Betreibern der sendenden und empfangenden Mail-Systeme eingerichtet.
Caller-ID-Spoofing
Auch die bei einem Telefonanruf angezeigte Rufnummer kann manipuliert werden. Diese Technik wird als Caller-ID-Spoofing bezeichnet.
Auf dem Display erscheint dann beispielsweise eine Rufnummer, die der Angerufene kennt oder einer vertrauenswürdigen Stelle zuordnet. Die angezeigte Nummer allein ist deshalb kein sicherer Beweis dafür, wer tatsächlich anruft.
Technisch gehört diese Variante nicht zum klassischen IP-Netzwerk-Spoofing. Sie zeigt jedoch gut das gemeinsame Grundprinzip: Eine vermeintlich vertrauenswürdige Herkunft wird vorgetäuscht.
IP-, ARP-, DNS- und DHCP-Spoofing im Vergleich
Die verschiedenen Spoofing-Arten greifen an unterschiedlichen Stellen der Netzwerkkommunikation an. Deshalb unterscheiden sich auch ihre Auswirkungen.
| Spoofing-Art | Manipulierte Information | Typischer Bereich | Mögliche Folge |
|---|---|---|---|
| IP-Spoofing | Quell-IP-Adresse | IP-Kommunikation | Herkunft von Paketen wird verschleiert |
| ARP-Spoofing | Zuordnung IP-Adresse zu MAC-Adresse | lokales IPv4-Netz | Datenverkehr kann umgeleitet werden |
| DNS-Spoofing | Zuordnung Domainname zu IP-Adresse | Namensauflösung | Verbindung führt zum falschen Ziel |
| DHCP-Spoofing | automatische Netzwerkkonfiguration | lokales Netzwerk | falsches Gateway oder falscher DNS-Server |
Gerade ARP-, DNS- und DHCP-Spoofing können dazu dienen, den weiteren Weg eines Datenstroms zu beeinflussen. IP-Spoofing funktioniert anders: Hier wird die Herkunft eines einzelnen Pakets auf IP-Ebene gefälscht.
Diese Unterschiede sind wichtig, wenn du einschätzen möchtest, welche Schutzmaßnahmen überhaupt sinnvoll sind. Ein einzelnes Programm oder eine einzige Router-Einstellung kann nicht alle Spoofing-Varianten verhindern.
Spoofing und Man-in-the-Middle-Angriffe
Spoofing wird häufig mit einem Man-in-the-Middle-Angriff gleichgesetzt. Beides beschreibt jedoch unterschiedliche Dinge.
Beim Spoofing täuscht ein Angreifer eine falsche Identität oder Information vor. Bei einem Man-in-the-Middle-Angriff beziehungsweise Adversary-in-the-Middle-Angriff positioniert er sich dagegen zwischen zwei Kommunikationspartnern.
Spoofing kann dabei als Hilfsmittel dienen. Mit manipulierten ARP-Informationen kann ein Angreifer beispielsweise versuchen, den Datenverkehr eines Computers über das eigene Gerät umzuleiten. Gelingt dies, befindet er sich anschließend logisch zwischen dem Computer und dem eigentlichen Kommunikationspartner.
Welche weiteren Techniken dabei eingesetzt werden können und wie ein solcher Angriff abläuft, erkläre ich ausführlicher im Beitrag über Man-in-the-Middle-Angriffe.
Eine solche Position ermöglicht aber noch nicht automatisch das Lesen aller übertragenen Inhalte. Bei korrekt verschlüsselten HTTPS-Verbindungen sind die übertragenen Nutzdaten weiterhin geschützt, solange die Verschlüsselung nicht zusätzlich umgangen oder kompromittiert wird.
Warnungen über ungültige oder unerwartete Zertifikate solltest du deshalb ernst nehmen. Sie können verschiedene Ursachen haben, gehören aber zu den Hinweisen, bei denen eine Verbindung genauer geprüft werden sollte.
Welche Gefahren entstehen durch Spoofing?
Die Folgen hängen stark davon ab, welche Spoofing-Methode eingesetzt wird und welchen Zugriff ein Angreifer bereits besitzt.
Eine manipulierte DNS-Auflösung kann beispielsweise dazu führen, dass Verbindungen an einen falschen Server gehen. ARP-Spoofing kann im lokalen Netzwerk dazu verwendet werden, Datenströme umzuleiten. Gefälschte IP-Adressen können wiederum bei bestimmten Netzwerkangriffen eingesetzt werden.
Mögliche Folgen sind:
- Umleitung von Netzwerkverkehr
- Abfangen unverschlüsselt übertragener Daten
- Manipulation von Verbindungen
- Vorbereitung weiterer Angriffe
- Täuschung von Benutzern
- Überlastung von Servern oder Netzwerkdiensten
Wie groß das tatsächliche Risiko ist, hängt auch von weiteren Schutzmechanismen ab. Verschlüsselte Verbindungen, sichere Authentifizierung und aktuelle Netzwerkkomponenten können die Möglichkeiten eines Angreifers deutlich einschränken.
Spoofing bedeutet deshalb nicht automatisch, dass sämtliche Daten eines Geräts offenliegen. Häufig schafft die Technik erst die Voraussetzung für einen weiteren Angriff.
Woran kannst du Spoofing erkennen?
Für einen Privatanwender lässt sich ein Spoofing-Angriff nicht immer eindeutig erkennen. Viele Manipulationen finden auf Protokollebene statt und bleiben im normalen Betrieb unsichtbar.
Einige Auffälligkeiten können trotzdem Anlass sein, genauer hinzusehen.
Dazu gehören unerwartete Zertifikatswarnungen im Browser, plötzlich falsche Webseiten trotz korrekt eingegebener Adresse oder ungewöhnliche Netzwerkprobleme. Auch wenn mehrere Dienste gleichzeitig auf unerwartete Ziele zeigen, kann eine Prüfung der DNS-Konfiguration sinnvoll sein.
Im lokalen Netzwerk können sich Veränderungen an ARP-Zuordnungen bemerkbar machen. Für eine zuverlässige Erkennung müssten diese Informationen allerdings überwacht und mit bekannten Werten verglichen werden. Das gehört eher in professionelle oder besonders überwachte Netzwerke als in ein typisches Heimnetz.
Sicherheitslösungen für größere Netzwerke können auffällige ARP- und DNS-Muster sowie ungewöhnliche Änderungen an der Netzwerkkonfiguration erkennen.
Im Alltag solltest du deshalb nicht versuchen, jeden einzelnen Spoofing-Versuch selbst aufzuspüren. Sinnvoller ist es, das Netzwerk so einzurichten und zu nutzen, dass ein erfolgreicher Täuschungsversuch möglichst wenig Schaden anrichten kann.
So kannst du dich vor Spoofing schützen
Da Spoofing mehrere sehr unterschiedliche Techniken umfasst, gibt es keine einzelne Schutzmaßnahme, die alle Varianten abdeckt.
Für ein typisches Heimnetz würde ich vor allem darauf achten, fremden Geräten den Zugang zum lokalen Netzwerk zu erschweren und verschlüsselte Verbindungen konsequent zu nutzen.
Heimnetz vor fremden Geräten schützen
ARP- und DHCP-Spoofing sind vor allem dann relevant, wenn sich ein Angreifer bereits im gleichen lokalen Netzwerk befindet.
Dein WLAN sollte deshalb mit einer aktuellen Verschlüsselung und einem ausreichend starken WLAN-Passwort geschützt sein. Unbekannte Geräte sollten keinen dauerhaften Zugang zum Heimnetz erhalten.
Für Gäste und weniger vertrauenswürdige Geräte kann ein getrenntes Gastnetz sinnvoll sein. Dadurch befinden sich diese Geräte je nach Router und Konfiguration nicht im gleichen Netzwerksegment wie deine normalen Computer und NAS-Systeme.
HTTPS-Warnungen nicht ignorieren
Eine verschlüsselte HTTPS-Verbindung schützt die übertragenen Daten zwischen Browser und Server. Gleichzeitig prüft der Browser anhand des Zertifikats, ob die Verbindung zum erwarteten Ziel aufgebaut wurde.
Erscheint plötzlich eine Zertifikatswarnung bei einer Webseite, die normalerweise problemlos funktioniert, solltest du sie nicht einfach übergehen.
Das bedeutet nicht automatisch, dass ein Spoofing-Angriff stattfindet. Fehlerhafte Uhrzeiten, Serverprobleme oder falsch konfigurierte Zertifikate können ebenfalls die Ursache sein. Eine unerwartete Warnung sollte trotzdem geprüft werden.
DNS-Sicherheit nutzen
DNS-Spoofing richtet sich gegen die Namensauflösung. Hier können moderne DNS-Resolver und DNSSEC das Risiko bestimmter Manipulationen reduzieren.
DNSSEC verwendet kryptografische Signaturen, mit denen ein prüfender Resolver feststellen kann, ob signierte DNS-Daten unverändert vom dafür zuständigen Bereich stammen. DNSSEC ist als Internetstandard dafür vorgesehen, Herkunft und Integrität von DNS-Daten überprüfbar zu machen. Die Erweiterung sorgt für Authentizität und Integrität der Daten, nicht für deren Verschlüsselung.
Als normaler Privatanwender musst du DNSSEC meist nicht selbst konfigurieren. Entscheidend ist, ob die beteiligten DNS-Zonen und der verwendete Resolver die notwendigen Funktionen unterstützen.
Router und Netzwerkgeräte aktuell halten
Router, Access Points, Switches mit Verwaltungsfunktionen und andere Netzwerkkomponenten sollten regelmäßig mit Sicherheitsupdates versorgt werden.
Das verhindert Spoofing nicht grundsätzlich. Sicherheitslücken in Netzwerkgeräten können Angreifern jedoch zusätzliche Möglichkeiten verschaffen, Einstellungen zu verändern oder Zugang zum Netzwerk zu erhalten.
Besonders kritisch wäre beispielsweise ein kompromittierter Router. Wer dessen DNS- oder DHCP-Einstellungen kontrolliert, muss unter Umständen gar keine klassischen Spoofing-Techniken mehr einsetzen, um Geräte auf unerwünschte Ziele umzuleiten.
Öffentliche WLANs mit Vorsicht nutzen
In fremden WLANs hast du keine Kontrolle darüber, welche anderen Geräte sich im Netzwerk befinden und wie der Betreiber die Infrastruktur konfiguriert hat.
Welche Risiken in Hotspots tatsächlich bestehen und welche Schutzmaßnahmen sinnvoll sind, habe ich im Ratgeber öffentliche WLANs sicher nutzen ausführlicher erklärt.
Nutze deshalb nach Möglichkeit verschlüsselte Verbindungen und ignoriere keine Zertifikatswarnungen. Besonders vertrauliche Tätigkeiten kannst du im Zweifel über eine eigene Mobilfunkverbindung erledigen.
Ein VPN kann in fremden Netzwerken zusätzlichen Schutz bieten, weil der Datenverkehr zwischen deinem Gerät und dem VPN-Server verschlüsselt wird.
Ein VPN verhindert allerdings nicht grundsätzlich IP-Spoofing und ist kein universeller Schutz gegen jede Form von Spoofing. Diese beiden Dinge werden häufig miteinander verwechselt.
Verdächtige Anfragen unabhängig überprüfen
Bei E-Mail- und Telefon-Spoofing steht weniger die Netzwerktechnik als die Täuschung des Benutzers im Mittelpunkt.
Verlass dich bei ungewöhnlichen Zahlungsaufforderungen, Passwortabfragen oder dringenden Handlungsanweisungen nicht allein auf die angezeigte E-Mail-Adresse oder Telefonnummer.
Kontaktiere die betreffende Person oder Organisation stattdessen über einen bereits bekannten Kommunikationsweg. Verwende beispielsweise eine gespeicherte Telefonnummer oder öffne die bekannte Webseite selbst, statt Angaben aus der verdächtigen Nachricht zu übernehmen.
Spoofing lässt sich nicht mit einer einzigen Maßnahme verhindern
Spoofing beschreibt eine ganze Gruppe unterschiedlicher Täuschungstechniken. Entsprechend verschieden sind die passenden Gegenmaßnahmen.
Ein gut geschütztes WLAN hilft gegen unbefugte Geräte im eigenen Netzwerk, verhindert aber keine gefälschte E-Mail. DNSSEC kann signierte DNS-Daten absichern, schützt jedoch nicht vor ARP-Spoofing im lokalen Netz. HTTPS wiederum kann die Folgen einer manipulierten Netzwerkroute deutlich begrenzen, beseitigt aber nicht die Ursache der Manipulation.
Für ein Heimnetz ist deshalb ein mehrstufiger Schutz sinnvoll: sichere Zugänge, aktuelle Netzwerkgeräte, verschlüsselte Verbindungen und ein vorsichtiger Umgang mit unerwarteten Nachrichten oder Warnmeldungen.
Du musst dafür kein Netzwerk überwachen wie ein Unternehmen. Entscheidend ist, dass ein Angreifer möglichst schwer Zugang zum lokalen Netz erhält und eine erfolgreiche Täuschung nicht automatisch Zugriff auf vertrauliche Daten ermöglicht.
Fazit
Spoofing bedeutet, dass ein Angreifer eine falsche Identität, Herkunft oder technische Information vortäuscht. Im Netzwerk betrifft das beispielsweise IP-Adressen, ARP-Zuordnungen, DNS-Antworten oder DHCP-Konfigurationen.
Besonders wichtig ist die Unterscheidung der einzelnen Verfahren. ARP-Spoofing arbeitet anders als IP-Spoofing, und DNS-Spoofing erfordert andere Schutzmaßnahmen als eine gefälschte E-Mail.
Für Privatanwender halte ich einen gut abgesicherten Router, ein geschütztes WLAN, aktuelle Geräte und konsequent verschlüsselte Verbindungen für die wichtigsten Grundlagen. Dazu kommt eine einfache Regel: Unerwarteten Warnungen und angeblich vertrauenswürdigen Absendern nicht allein deshalb glauben, weil Name, Adresse oder Rufnummer richtig aussehen.
Bist du schon einmal auf eine verdächtige DNS-Umleitung, eine unerwartete Zertifikatswarnung oder einen offensichtlich gefälschten Absender gestoßen? Woran hast du die Täuschung erkannt?