WireGuard begegnet dir inzwischen an vielen Stellen: bei VPN-Anbietern, auf Routern, NAS-Systemen oder wenn du von unterwegs auf dein Heimnetz zugreifen möchtest. Das VPN-Protokoll wurde mit dem Ziel entwickelt, deutlich schlanker als viele ältere Lösungen zu sein und gleichzeitig moderne Verschlüsselung zu verwenden.
Seinen Ruf als besonders schnelles VPN hat WireGuard vor allem seiner einfachen Architektur zu verdanken. Ob es auf deinem Anschluss tatsächlich schneller als OpenVPN oder IPsec arbeitet, hängt aber auch von deinem Router, dem verwendeten Gerät und der jeweiligen Implementierung ab. Ein pauschales „schnellstes und sicherstes VPN“ wäre deshalb zu weit gegriffen.
Für Privatanwender ist WireGuard vor allem deshalb interessant, weil die Technik im Alltag vergleichsweise unkompliziert funktioniert. Eine bestehende Konfiguration lässt sich zum Beispiel unter Windows mit wenigen Schritten nutzen, ohne dass du dich tief in VPN-Technik einarbeiten musst.
Was WireGuard eigentlich ist

WireGuard ist ein VPN-Protokoll. Es baut zwischen zwei oder mehreren Geräten einen verschlüsselten Tunnel auf, durch den IP-Daten übertragen werden können. Anwendungen wie dein Browser oder der Windows-Explorer müssen davon normalerweise nichts wissen.
Die teilnehmenden Geräte heißen bei WireGuard Peers. Das ist ein wichtiger Unterschied zu der üblichen Vorstellung von einem klassischen Client und einem Server. Technisch kann jeder Teilnehmer als Peer auftreten, auch wenn ein Gerät im Heimnetz häufig die Rolle des zentral erreichbaren VPN-Servers übernimmt.
Jeder Peer besitzt einen privaten und einen öffentlichen Schlüssel. Der private Schlüssel bleibt auf dem jeweiligen Gerät. Den öffentlichen Schlüssel hinterlegst du bei den Gegenstellen, die mit diesem Gerät kommunizieren dürfen. WireGuard orientiert sich damit bei der grundlegenden Verwaltung der Teilnehmer eher an einem Schlüsselverfahren wie bei SSH als an einem gemeinsamen VPN-Passwort.
Beim Verbindungsaufbau authentifizieren sich die Peers anhand dieser Schlüssel. Anschließend erzeugt das Protokoll Sitzungsschlüssel für die verschlüsselte Datenübertragung. Diese werden regelmäßig erneuert.
Warum WireGuard so schnell sein kann
WireGuard wurde bewusst mit einem überschaubaren Funktionsumfang entwickelt. Das Protokoll muss beispielsweise keine lange Liste verschiedener Verschlüsselungsverfahren zwischen den Gegenstellen aushandeln. Die verwendeten kryptografischen Verfahren sind durch das Protokoll festgelegt.
Für die Datenübertragung setzt WireGuard ausschließlich auf UDP. Dadurch entfällt ein zusätzlicher verbindungsorientierter Transportmechanismus auf der äußeren VPN-Verbindung. WireGuard kümmert sich selbst darum, wann ein neuer Handshake erforderlich ist und wann neue Sitzungsschlüssel erzeugt werden.
Auf Linux-Systemen kann WireGuard direkt im Kernel arbeiten. Auf anderen Plattformen gibt es speziell angepasste Implementierungen. Windows verwendet mit dem offiziellen WireGuard-Client ebenfalls eine für das Betriebssystem entwickelte Lösung. Deshalb wäre die Aussage, WireGuard sei grundsätzlich auf jedem System schnell, weil es „im Kernel läuft“, zu pauschal.
In der Praxis kann sich die schlanke Architektur besonders auf Geräten mit begrenzter Rechenleistung bemerkbar machen. Wie groß der Geschwindigkeitsvorteil tatsächlich ausfällt, lässt sich aber nur auf dem jeweiligen Gerät und Anschluss sinnvoll messen.
Wie sicher ist WireGuard?
Bei der Verschlüsselung lässt WireGuard dem Anwender bewusst wenig Auswahl. Du musst deshalb keine Entscheidung treffen, welcher Verschlüsselungsalgorithmus verwendet werden soll.
Zu den eingesetzten Verfahren gehören unter anderem ChaCha20 für die Verschlüsselung, Poly1305 für die Authentifizierung verschlüsselter Daten und Curve25519 für den Schlüsselaustausch. BLAKE2s und HKDF übernehmen weitere kryptografische Aufgaben. Der Handshake basiert auf dem Noise-Protokollframework.
Der feste Satz kryptografischer Verfahren hat einen praktischen Vorteil: Eine Verbindung kann nicht versehentlich mit einer veralteten Verschlüsselungsoption eingerichtet werden, weil WireGuard solche Auswahlmöglichkeiten gar nicht anbietet.
Das bedeutet allerdings nicht, dass jede WireGuard-Verbindung automatisch sicher konfiguriert ist. Der Schutz hängt weiterhin davon ab, dass du private Schlüssel geheim hältst, nur benötigte Peers freischaltest und den VPN-Endpunkt selbst aktuell und ordentlich absicherst.
Auch die geringe Komplexität des Protokolls ist Teil des Sicherheitskonzepts. WireGuard wurde so entworfen, dass seine Implementierung vergleichsweise überschaubar und damit leichter überprüfbar bleibt als sehr umfangreiche VPN-Lösungen.
WireGuard, OpenVPN und IPsec im Vergleich
WireGuard ersetzt ältere VPN-Verfahren nicht automatisch in jeder Umgebung. Die Protokolle verfolgen teilweise unterschiedliche Ansätze und werden deshalb weiterhin parallel eingesetzt.
| Merkmal | WireGuard | OpenVPN | IPsec |
|---|---|---|---|
| Transport | UDP | UDP oder TCP möglich | Mehrere Protokolle |
| Verschlüsselung | Fest im Protokoll definiert | Konfigurierbar | Konfigurierbar |
| Einrichtung | Vergleichsweise überschaubar | Je nach Aufbau umfangreicher | Häufig komplexer |
| Wechsel zwischen Netzwerken | Gut dafür ausgelegt | Abhängig von der Konfiguration | Abhängig von der Umsetzung |
| Leistung | Häufig sehr hoch | Stark von Gerät und Konfiguration abhängig | Stark von Hardware und Implementierung abhängig |
| Einsatzgebiet | Heimnetz, mobile Geräte, Standortverbindungen | VPN-Dienste, Server, ältere Umgebungen | Router, Unternehmen, Standortkopplung |
WireGuard ist für mich im privaten Umfeld meist die erste Wahl, wenn Router, NAS oder VPN-Anbieter das Protokoll sauber unterstützen. OpenVPN bleibt interessant, wenn bestimmte Netzwerke UDP blockieren oder vorhandene Geräte ausschließlich diese Lösung unterstützen.
Wofür sich WireGuard im Heimnetz eignet
Ein typischer Einsatzzweck ist der sichere Zugriff auf dein eigenes Netzwerk von unterwegs. Läuft WireGuard beispielsweise auf deinem Router oder einem anderen ständig erreichbaren Gerät, kannst du mit deinem Notebook oder Smartphone einen verschlüsselten Tunnel nach Hause aufbauen.
Damit lassen sich etwa Netzwerkfreigaben, ein NAS oder andere interne Dienste erreichen, ohne sie direkt für das Internet freizugeben. Welche Geräte erreichbar sind, kannst du über die Routing- und Firewall-Konfiguration begrenzen.
WireGuard eignet sich ebenfalls für die Verbindung zweier Standorte. Auf diese Weise können beispielsweise zwei getrennte Heimnetze über das Internet miteinander kommunizieren.
Eine weitere Variante kennst du von kommerziellen VPN-Anbietern. Dort dient WireGuard als Transportprotokoll zwischen deinem Gerät und einem VPN-Server des Anbieters. Deine öffentliche IP-Adresse gegenüber Webseiten stammt anschließend vom VPN-Server, sofern der Anbieter einen vollständigen Tunnel für den Internetverkehr konfiguriert.
WireGuard unter Windows nutzen
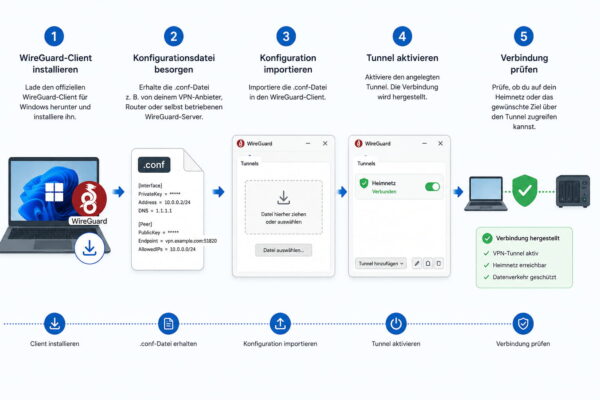
Für Windows 10 und Windows 11 stellt das WireGuard-Projekt einen offiziellen Client bereit. Du musst die VPN-Technik deshalb nicht über die Eingabeaufforderung konfigurieren.
Für den normalen Einsatz brauchst du zuerst eine passende Konfiguration. Die kann beispielsweise von deinem VPN-Anbieter, deinem Router oder einem selbst betriebenen WireGuard-Server stammen.
Die Einrichtung unter Windows läuft im Wesentlichen so ab:
- Installiere den offiziellen WireGuard-Client.
- Besorge dir die Konfiguration für deinen VPN-Zugang.
- Importiere die Konfigurationsdatei in den WireGuard-Client.
- Aktiviere den angelegten Tunnel.
- Prüfe, ob die gewünschten Geräte oder Internetziele über die Verbindung erreichbar sind.
Viele Router und VPN-Systeme erzeugen die notwendigen Schlüssel und Konfigurationsdateien automatisch. Für Einsteiger ist dieser Weg deutlich angenehmer, als sämtliche Schlüssel, IP-Adressen und Routingregeln von Hand anzulegen.
Eine Konfiguration enthält typischerweise Angaben für das eigene WireGuard-Interface und mindestens einen Peer. Dazu gehören der private Schlüssel des Geräts, die interne Tunneladresse sowie Angaben zur Gegenstelle.
Deinen privaten Schlüssel solltest du dabei wie ein Passwort behandeln. Gib ihn nicht weiter und veröffentliche niemals eine vollständige WireGuard-Konfiguration, wenn darin ein echter Private Key enthalten ist.
Full-Tunnel oder Split-Tunnel mit AllowedIPs
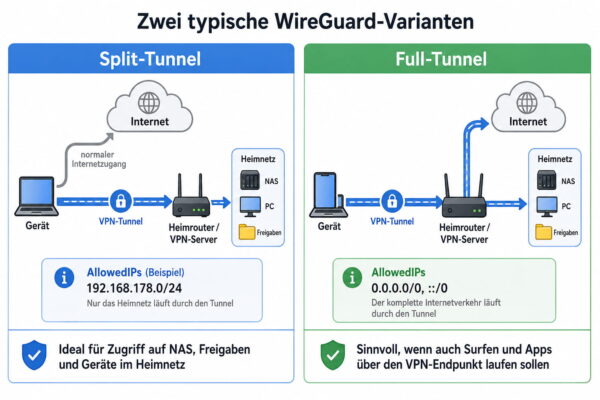
Eine der wichtigsten Einstellungen bei WireGuard heißt AllowedIPs. Der Name ist zunächst etwas irreführend, weil die Einstellung mehr als eine reine Zugriffsliste ist. Beim Senden von Daten entscheidet sie auch darüber, welcher Verkehr einem bestimmten Peer zugeordnet wird.
Soll dein kompletter IPv4-Internetverkehr über den VPN-Tunnel laufen, steht auf dem Client häufig:
AllowedIPs = 0.0.0.0/0
Für einen vollständigen IPv6-Tunnel kommt entsprechend ::/0 hinzu.
Das wird als Full-Tunnel bezeichnet. Dein Gerät schickt den von diesen Routen erfassten Verkehr durch das VPN.
Möchtest du dagegen lediglich auf dein Heimnetz zugreifen, trägst du nur die dafür benötigten Netze ein. Der normale Internetverkehr nimmt dann weiterhin den direkten Weg über deine aktuelle Internetverbindung. Diese Variante heißt Split-Tunnel.
Für den Zugriff auf mein eigenes Heimnetz würde ich Split-Tunneling bevorzugen, wenn ich lediglich NAS, Freigaben oder andere interne Geräte erreichen möchte. Ein Full-Tunnel ist sinnvoll, wenn bewusst auch der normale Internetverkehr über den entfernten VPN-Endpunkt laufen soll.
Einen eigenen WireGuard-Zugang richtig planen
Wenn du selbst einen WireGuard-Endpunkt in deinem Heimnetz betreiben möchtest, muss dieser von außen erreichbar sein. Je nach Internetanschluss und Router kann dafür eine Portfreigabe für den verwendeten UDP-Port erforderlich sein.
Bei einer regelmäßig wechselnden öffentlichen IP-Adresse kann ein DynDNS-Dienst sinnvoll sein. Der Client verbindet sich dann mit einem Hostnamen, statt eine möglicherweise wechselnde IP-Adresse fest einzutragen.
Schwieriger wird es bei Anschlüssen, bei denen dein Router keine direkt erreichbare öffentliche Adresse erhält. Das kann beispielsweise bei bestimmten Anschlüssen mit Carrier-Grade NAT vorkommen. Eine normale eingehende IPv4-Portfreigabe funktioniert in diesem Fall nicht ohne weitere Maßnahmen.
Für jedes Gerät solltest du ein eigenes Schlüsselpaar verwenden. Geht beispielsweise dein Notebook verloren, kannst du dessen öffentlichen Schlüssel auf der Gegenstelle entfernen. Die Schlüssel der anderen Geräte bleiben davon unberührt.
PersistentKeepalive ist nicht immer nötig
WireGuard verhält sich ohne Datenverkehr bewusst ruhig. Ein Peer sendet also nicht permanent Pakete, nur damit der Tunnel scheinbar aktiv bleibt.
Das kann problematisch werden, wenn sich ein Gerät hinter NAT oder einer zustandsbehafteten Firewall befindet und auch nach längerer Ruhezeit von der Gegenstelle erreichbar bleiben soll. Dafür gibt es PersistentKeepalive.
Die WireGuard-Dokumentation nennt einen Wert von 25 Sekunden als sinnvolle Einstellung für viele solcher Situationen. Standardmäßig ist die Funktion jedoch deaktiviert, weil sie bei vielen Verbindungen gar nicht benötigt wird.
Du solltest PersistentKeepalive = 25 deshalb nicht automatisch in jede Konfiguration kopieren. Setze die Option nur dort ein, wo die NAT- oder Firewall-Situation sie tatsächlich erforderlich macht.
Welche Nachteile WireGuard hat
Die bewusst schlanke Technik bringt Einschränkungen mit sich. WireGuard verwendet ausschließlich UDP und bietet selbst keinen TCP-Modus. In Netzwerken, die UDP stark einschränken oder komplett blockieren, kann deshalb keine normale WireGuard-Verbindung aufgebaut werden.
Auch eine Tarnung des VPN-Verkehrs gehört nicht zum WireGuard-Protokoll. WireGuard wurde nicht dafür entwickelt, seinen Datenverkehr gegenüber Deep Packet Inspection wie normalen Webverkehr aussehen zu lassen. Dafür wären zusätzliche Techniken außerhalb von WireGuard notwendig.
Benutzerkonten, Passwortverwaltung oder eine automatische Verteilung von Konfigurationen gehören ebenfalls nicht zu den Kernaufgaben des Protokolls. Größere VPN-Lösungen bauen solche Verwaltungsfunktionen deshalb um WireGuard herum.
Ein weiterer Punkt betrifft ältere Hardware. Nicht jeder Router oder jedes NAS unterstützt WireGuard. Bei einer Neuanschaffung würde ich darauf achten, wenn ein eigener VPN-Zugang zum Heimnetz geplant ist.
Fazit: WireGuard passt sehr gut ins moderne Heimnetz
WireGuard verbindet ein überschaubares VPN-Konzept mit aktueller Kryptografie und kann auf geeigneter Hardware eine sehr hohe Übertragungsleistung erreichen. Die Einrichtung bleibt besonders angenehm, wenn dein Router oder VPN-Anbieter bereits fertige Konfigurationen erzeugt.
Für einen normalen Privatanwender würde ich WireGuard bevorzugen, wenn ich von unterwegs sicher auf mein Heimnetz zugreifen möchte und die vorhandenen Geräte das Protokoll unterstützen. Du musst dabei weder automatisch einen Full-Tunnel verwenden noch jede erdenkliche Zusatzoption aktivieren. Eine möglichst einfache Konfiguration reicht für viele Heimnetze völlig aus.
Wie nutzt du WireGuard bei dir: für den Zugriff auf dein Heimnetz, über einen VPN-Anbieter oder zur Verbindung mehrerer Geräte beziehungsweise Standorte?