Wenn du eine Internetadresse in deinen Browser eingibst, muss dein Computer zunächst herausfinden, unter welcher IP-Adresse der gewünschte Webserver erreichbar ist. Genau dafür gibt es DNS, das Domain Name System. Es sorgt dafür, dass du dir keine langen Zahlenfolgen merken musst, um eine Webseite aufzurufen.
DNS arbeitet bei nahezu jeder Internetverbindung im Hintergrund. Auch beim Versenden von E-Mails oder bei der Nutzung vieler Apps werden Domainnamen aufgelöst, damit dein Gerät den richtigen Server erreichen kann.
Normalerweise bemerkst du davon überhaupt nichts. Erst wenn die Namensauflösung nicht funktioniert, wird deutlich, wie wichtig dieser Netzwerkdienst ist. Dann lassen sich beispielsweise Webseiten nicht mehr öffnen, obwohl dein Computer weiterhin mit dem Router und dem Internet verbunden ist.
Um solche Probleme besser zu verstehen, lohnt sich ein genauerer Blick darauf, wie DNS aufgebaut ist und wie eine DNS-Anfrage verarbeitet wird.
Was ist DNS und wofür wird es benötigt?
DNS steht für Domain Name System und ist ein grundlegender Bestandteil des Internets. Seine bekannteste Aufgabe besteht darin, Domainnamen in IP-Adressen aufzulösen.
Eine IP-Adresse ist die technische Adresse, über die ein Gerät beziehungsweise ein Netzwerkdienst erreichbar ist. Ein Domainname ist dagegen eine leicht lesbare Bezeichnung, die sich Menschen wesentlich besser merken können.
Stell dir vor, du möchtest eine Webseite aufrufen. Du kennst ihren Domainnamen, aber nicht die IP-Adresse des Webservers. Dein Computer benötigt deshalb eine Möglichkeit, die passende Adresse herauszufinden.
Hier übernimmt DNS die Vermittlung.
Das Prinzip ähnelt einem Telefonbuch: Du suchst nach einem Namen und erhältst die dazugehörige Nummer. Beim DNS wird aus einem Domainnamen eine IP-Adresse.
Ein vereinfachtes Beispiel:
| Domainname | IP-Adresse |
|---|---|
| beispiel.de | 203.0.113.10 |
Die angegebene IP-Adresse ist lediglich ein Beispiel und keine tatsächliche Adresse dieser Domain.
Der entscheidende Vorteil: Ändert sich die IP-Adresse eines Webservers, muss der Betreiber lediglich die entsprechenden DNS-Einträge anpassen. Besucher können weiterhin denselben Domainnamen verwenden.
DNS kann allerdings mehr als Domainnamen in IP-Adressen übersetzen. Es liefert beispielsweise auch Informationen darüber, welche Server für den E-Mail-Empfang einer Domain zuständig sind.
Das Domain Name System ist deshalb eher ein verteiltes Verzeichnis für unterschiedliche Netzwerkdienste als ein einfaches Telefonbuch.
Wer sich auch für die organisatorischen Hintergründe interessiert, findet bei der ICANN weitere Informationen über das Domain Name System und die Verwaltung von Domainnamen.
Wie funktioniert DNS? Die Namensauflösung Schritt für Schritt
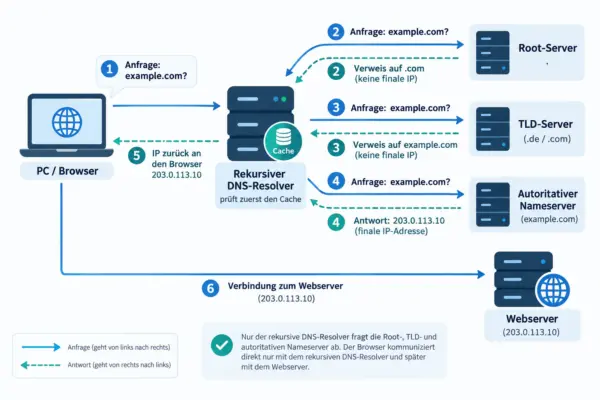
Das Domain Name System besteht aus zahlreichen Servern, die weltweit verteilt sind. Es gibt keinen einzelnen DNS-Server, der sämtliche Domainnamen und IP-Adressen des Internets verwaltet.
Stattdessen arbeitet DNS mit einer hierarchischen Struktur. Unterschiedliche Server übernehmen dabei verschiedene Aufgaben.
1. Dein Computer fragt einen DNS-Resolver
Angenommen, du gibst den Domainnamen example.com in deinen Browser ein.
Dein Computer prüft zunächst, ob die benötigte Adresse bereits bekannt ist. Möglicherweise befindet sie sich noch im lokalen DNS-Cache, einem Zwischenspeicher für zuvor aufgelöste Domainnamen.
Ist keine passende Information vorhanden, wird normalerweise eine Anfrage an den eingestellten DNS-Server geschickt.
Dabei handelt es sich häufig um einen sogenannten rekursiven DNS-Resolver. Er übernimmt die Aufgabe, die gewünschte Information zu beschaffen und an deinen Computer zurückzugeben.
In einem typischen Heimnetzwerk kann dein Router als lokaler DNS-Vermittler dienen. Er leitet Anfragen dann beispielsweise an die DNS-Server deines Internetanbieters weiter.
2. Der Resolver kontaktiert die Root-Server
Falls der Resolver die Antwort ebenfalls nicht gespeichert hat, muss er sie über die DNS-Hierarchie ermitteln.
Dafür kann er zunächst einen Root-Nameserver kontaktieren.
Die Root-Server bilden die oberste Ebene des Domain Name Systems. Sie kennen normalerweise nicht die konkrete IP-Adresse der gesuchten Webseite, wissen aber, welche Nameserver für die einzelnen Top-Level-Domains zuständig sind.
Bei example.com ist die Top-Level-Domain die Endung .com.
Der Root-Server liefert deshalb Informationen darüber zurück, welcher Nameserver für diese Endung zuständig ist.
3. Der TLD-Nameserver verweist auf die zuständige Domain
Der Resolver kontaktiert anschließend einen Nameserver für die Top-Level-Domain .com.
Auch dieser muss die gesuchte IP-Adresse nicht selbst kennen.
Er weiß jedoch, welche Nameserver für die Domain example.com zuständig sind, und gibt diese Information zurück.
Damit hat der Resolver den nächsten Ansprechpartner gefunden.
4. Der autoritative Nameserver liefert die Antwort
Der Resolver fragt nun den autoritativen Nameserver der gesuchten Domain.
Dieser verwaltet die maßgeblichen DNS-Einträge für seinen Zuständigkeitsbereich. Dazu können unter anderem die IPv4- und IPv6-Adressen der Webseite gehören.
Der autoritative Nameserver liefert den angefragten Eintrag zurück. Der Resolver übermittelt die Antwort anschließend an deinen Computer.
Dein Browser kann nun versuchen, eine Verbindung zum gewünschten Webserver herzustellen und die Webseite zu laden.
Wichtig: Dieser vollständige Ablauf ist nicht bei jedem Webseitenaufruf notwendig. DNS-Resolver speichern bereits ermittelte Informationen zwischen und können dadurch viele Anfragen direkt beantworten.
Welche DNS-Einträge gibt es?
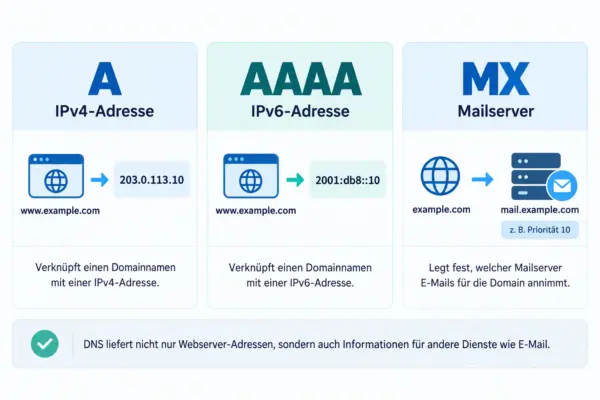
Die Informationen einer Domain werden im DNS in unterschiedlichen Datensätzen gespeichert. Diese bezeichnet man als DNS-Einträge oder Resource Records.
Jeder Eintrag besitzt einen bestimmten Typ, der festlegt, welche Information darin enthalten ist.
Für das grundlegende Verständnis reichen zunächst die folgenden Einträge aus:
| DNS-Eintrag | Bedeutung | Aufgabe |
|---|---|---|
| A | Address | Verknüpft einen Domainnamen mit einer IPv4-Adresse |
| AAAA | IPv6-Adresse | Verknüpft einen Domainnamen mit einer IPv6-Adresse |
| CNAME | Canonical Name | Verweist als Alias auf einen anderen Domainnamen |
| MX | Mail Exchanger | Gibt die Mailserver für eingehende E-Mails an |
| NS | Name Server | Benennt die zuständigen Nameserver |
| TXT | Text | Speichert Textinformationen, beispielsweise zur Domain-Verifizierung |
A- und AAAA-Einträge
Die beiden wichtigsten Eintragstypen für die klassische Namensauflösung sind A und AAAA.
Ein A-Eintrag enthält eine IPv4-Adresse. Ein AAAA-Eintrag enthält dagegen eine IPv6-Adresse. Die Unterschiede zwischen IPv4 und IPv6 betreffen unter anderem den Aufbau und die Größe des verfügbaren Adressraums.
Eine Domain kann mehrere dieser Einträge besitzen. Dadurch können beispielsweise unterschiedliche Serveradressen bereitgestellt werden.
Ein Browser kann dann abhängig von der Netzwerkkonfiguration und der verfügbaren Verbindung eine geeignete Adresse verwenden.
CNAME-Einträge
Ein CNAME-Eintrag verknüpft einen Domainnamen mit einem anderen Domainnamen.
So könnte beispielsweise blog.example.com als Alias auf www.example.com verweisen.
Der CNAME-Eintrag enthält selbst keine IP-Adresse. Diese muss anschließend über den Zielnamen ermittelt werden.
MX- und TXT-Einträge
MX-Einträge sind vor allem für den E-Mail-Verkehr wichtig. Sie legen fest, welche Mailserver E-Mails für eine Domain entgegennehmen sollen.
TXT-Einträge werden unter anderem verwendet, um den Besitz einer Domain zu bestätigen oder Informationen für die E-Mail-Authentifizierung bereitzustellen.
Damit wird deutlich, dass DNS keineswegs ausschließlich für das Aufrufen von Webseiten benötigt wird.
Warum werden DNS-Antworten zwischengespeichert?
Eine vollständige DNS-Abfrage über mehrere Nameserver benötigt Zeit und verursacht zusätzlichen Netzwerkverkehr.
Damit nicht bei jedem Aufruf einer bekannten Domain erneut sämtliche zuständigen Server abgefragt werden müssen, speichern DNS-Resolver die erhaltenen Informationen vorübergehend.
Diesen Zwischenspeicher bezeichnet man als DNS-Cache.
Ein solcher Cache kann beispielsweise auf deinem Computer, in deinem Router oder beim DNS-Anbieter vorhanden sein.
Wie lange ein Eintrag gespeichert werden darf, wird unter anderem durch seinen TTL-Wert bestimmt.
TTL steht für Time to Live. Dieser Wert gibt bei DNS-Einträgen in Sekunden an, wie lange eine Antwort zwischengespeichert werden darf.
Ein Beispiel:
Ein DNS-Eintrag besitzt eine TTL von 3600 Sekunden. Das entspricht einer Stunde.
Während dieser Zeit kann ein Resolver die gespeicherte Information erneut verwenden, ohne den autoritativen Nameserver kontaktieren zu müssen.
Nach Ablauf der TTL muss er die Information bei Bedarf erneut beschaffen.
Warum DNS-Änderungen manchmal nicht sofort sichtbar werden
Der DNS-Cache erklärt auch ein häufiges Problem beim Wechsel eines Webhosting-Anbieters.
Wenn eine Domain auf einen neuen Server umgestellt wird, können einige Nutzer noch die bisherige IP-Adresse erhalten. Andere erreichen bereits den neuen Server.
Das liegt häufig daran, dass unterschiedliche DNS-Resolver noch ältere Einträge gespeichert haben.
Ein niedriger TTL-Wert kann dabei helfen, Änderungen schneller wirksam werden zu lassen. Er sorgt allerdings nicht dafür, dass bereits zwischengespeicherte Einträge sofort verschwinden.
Welcher DNS-Server wird im Heimnetzwerk verwendet?
In einem normalen Heimnetzwerk musst du den DNS-Server meistens nicht selbst einrichten.
Dein Router erhält üblicherweise DNS-Informationen vom Internetanbieter oder verwendet bereits konfigurierte DNS-Server. Welche Variante zum Einsatz kommt, hängt vom Router und dessen Einstellungen ab.
Über DHCP kann dein Router den verbundenen Geräten mitteilen, welchen DNS-Server sie verwenden sollen.
DHCP steht für Dynamic Host Configuration Protocol. Dieses Protokoll übernimmt unter anderem die automatische Vergabe von IP-Adressen und weiterer Netzwerkeinstellungen.
DNS und DHCP erfüllen also unterschiedliche Aufgaben:
- DHCP versorgt Geräte mit den benötigten Netzwerkeinstellungen.
- DNS löst Domainnamen auf und liefert die angefragten Informationen zurück.
Wenn dein Computer als DNS-Server die lokale IP-Adresse des Routers verwendet, bedeutet das nicht automatisch, dass der Router sämtliche Domainnamen selbst verwaltet.
Häufig nimmt er lediglich die Anfrage entgegen und leitet sie an einen anderen DNS-Resolver weiter.
Kannst du einen anderen DNS-Server verwenden?
Du kannst deinen DNS-Server grundsätzlich selbst festlegen, beispielsweise über die Netzwerkeinstellungen von Windows oder über die Konfiguration deines Routers.
Neben den DNS-Servern deines Internetanbieters gibt es öffentliche Angebote wie Cloudflare DNS, Google Public DNS oder Quad9.
Diese unterscheiden sich unter anderem hinsichtlich Datenschutz, Filterfunktionen und Unterstützung für verschlüsselte DNS-Anfragen.
Ein anderer DNS-Server kann sinnvoll sein, wenn der bisherige Anbieter Probleme verursacht oder du bestimmte Sicherheitsfunktionen verwenden möchtest.
Eine schnellere Internetverbindung bekommst du dadurch allerdings nicht automatisch. Ein DNS-Server beeinflusst hauptsächlich die Namensauflösung und nicht die eigentliche Übertragungsgeschwindigkeit deiner Internetverbindung.
Für ein funktionierendes Heimnetzwerk würde ich die DNS-Einstellungen zunächst unverändert lassen. Einen Wechsel halte ich vor allem dann für sinnvoll, wenn es dafür einen konkreten Grund gibt.
Wie sicher ist DNS?
Das klassische DNS wurde ursprünglich ohne eine durchgehende Absicherung gegen das Mitlesen oder Manipulieren von Anfragen entwickelt.
DNS-Anfragen werden bei der herkömmlichen Übertragung normalerweise unverschlüsselt über UDP oder TCP auf Port 53 übertragen.
Dadurch können Informationen über angefragte Domainnamen unter bestimmten Umständen von Dritten eingesehen oder manipuliert werden.
Für diese Probleme gibt es inzwischen unterschiedliche technische Lösungen.
DNSSEC schützt die Echtheit der DNS-Daten
DNSSEC steht für Domain Name System Security Extensions.
Diese Erweiterung verwendet digitale Signaturen, mit denen ein entsprechend arbeitender DNS-Resolver die Herkunft und Unverändertheit von DNS-Daten überprüfen kann.
Dadurch lassen sich bestimmte Manipulationen erkennen, bei denen Angreifer gefälschte DNS-Antworten einschleusen möchten.
Ein Beispiel wäre eine manipulierte Antwort, die einen bekannten Domainnamen einer falschen IP-Adresse zuordnet.
DNSSEC verhindert jedoch nicht jede Form eines DNS-Angriffs und verschlüsselt auch keine DNS-Anfragen.
DNS over HTTPS und DNS over TLS
Für eine verschlüsselte DNS-Kommunikation gibt es unter anderem zwei Verfahren:
- DNS over HTTPS (DoH): Überträgt DNS-Anfragen verschlüsselt über HTTPS.
- DNS over TLS (DoT): Verwendet eine verschlüsselte TLS-Verbindung für die DNS-Kommunikation.
Beide Verfahren erschweren das Mitlesen und Manipulieren der DNS-Anfragen auf dem geschützten Übertragungsweg.
Allerdings kann der verwendete DNS-Anbieter weiterhin erkennen, welche Domainnamen bei ihm angefragt werden.
Verschlüsseltes DNS bedeutet deshalb nicht, dass du automatisch anonym im Internet unterwegs bist.
Auch schützt es nicht vor sämtlichen Sicherheitsrisiken einer aufgerufenen Webseite.
Typische DNS-Probleme erkennen und beheben
Wenn die Namensauflösung nicht funktioniert, kann dein Computer eine Webseite möglicherweise nicht erreichen, obwohl die eigentliche Internetverbindung besteht.
Ein typischer Hinweis ist eine Fehlermeldung im Browser, dass die DNS-Adresse des Servers nicht gefunden werden konnte.
Solche Meldungen bedeuten allerdings nicht zwangsläufig, dass der DNS-Server ausgefallen ist. Auch falsche Netzwerkeinstellungen oder ein Problem mit der angefragten Domain können dahinterstecken.
DNS-Einstellungen unter Windows kontrollieren
Unter Windows 11 kannst du überprüfen, welche DNS-Server dein Computer verwendet.
Öffne dazu die Eingabeaufforderung und gib folgenden Befehl ein:
ipconfig /allWindows zeigt anschließend die ausführlichen Netzwerkeinstellungen an. Mit IPConfig kannst du neben den DNS-Servern auch deine IP-Adresse, das Standardgateway und weitere Informationen zur Netzwerkverbindung überprüfen.
Suche beim verwendeten WLAN- oder Ethernet-Adapter nach dem Eintrag „DNS-Server“.
Dort findest du die konfigurierten Serveradressen.
Wenn beispielsweise die lokale IP-Adresse deines Routers eingetragen ist, verwendet dein Computer normalerweise dessen DNS-Vermittlung.
DNS-Auflösung mit nslookup testen
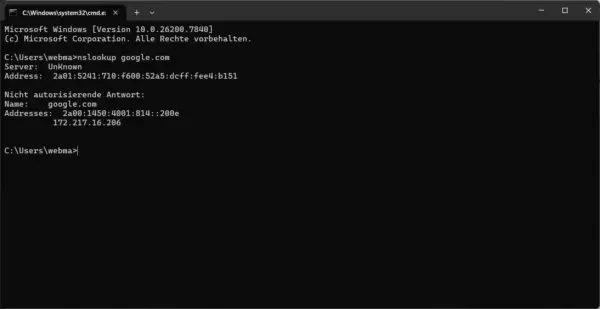
Mit dem Windows-Befehl nslookup kannst du überprüfen, ob ein Domainname aufgelöst werden kann.
Ein Beispiel:
nslookup example.comWindows fragt den verwendeten DNS-Server nach der gewünschten Domain und zeigt die erhaltenen Informationen an.
Funktioniert die Abfrage, erhältst du normalerweise eine oder mehrere IP-Adressen.
Schlägt sie fehl, können beispielsweise ein nicht erreichbarer DNS-Server, ein falsch konfigurierter Eintrag oder eine tatsächlich nicht vorhandene Domain die Ursache sein.
Ein erfolgreicher DNS-Test beweist allerdings noch nicht, dass auch die Webseite selbst erreichbar ist.
Mit nslookup kannst du auch gezielt einen bestimmten DNS-Server abfragen oder einzelne DNS-Eintragstypen untersuchen. Die Microsoft-Dokumentation zu nslookup erklärt die verfügbaren Optionen und zeigt weitere Anwendungsbeispiele.
Den DNS-Cache unter Windows leeren
Manchmal enthält der lokale DNS-Cache noch veraltete Informationen.
Das kann beispielsweise nach einer Änderung der Serveradresse einer Webseite vorkommen.
Um den DNS-Cache unter Windows 11 zu leeren, öffnest du die Eingabeaufforderung als Administrator und führst diesen Befehl aus:
ipconfig /flushdnsWindows verwirft daraufhin die dynamisch zwischengespeicherten DNS-Einträge seines DNS-Clientdienstes.
Bei einer erneuten Anfrage müssen die benötigten Informationen wieder ermittelt werden.
Beachte dabei, dass dieser Befehl nur den DNS-Cache deines Windows-Computers leert. Bereits gespeicherte Informationen beim Router oder bei externen DNS-Resolvern bleiben davon unberührt.
Das regelmäßige Leeren des DNS-Caches ist normalerweise nicht erforderlich. Es handelt sich um eine Maßnahme zur gezielten Fehlersuche und nicht um eine notwendige Wartungsaufgabe.
Fazit: Ohne DNS wäre das Internet deutlich umständlicher
DNS sorgt dafür, dass du Webseiten und andere Netzwerkdienste über leicht verständliche Namen erreichen kannst, ohne ihre IP-Adressen kennen zu müssen.
Dafür arbeiten verschiedene Nameserver zusammen, während DNS-Resolver und Zwischenspeicher die Namensauflösung im Alltag beschleunigen.
Für die meisten Privatanwender funktioniert dieser Vorgang vollständig automatisch. Eigene DNS-Einstellungen sind deshalb keine Voraussetzung für ein ordentlich funktionierendes Heimnetzwerk.
Wer das grundlegende Prinzip verstanden hat, kann allerdings Netzwerkprobleme besser einordnen. Gerade bei nicht erreichbaren Webseiten hilft es, zwischen einem Problem mit der Internetverbindung und einer fehlerhaften Namensauflösung unterscheiden zu können.
Verwendest du in deinem Heimnetzwerk die DNS-Server deines Internetanbieters oder hast du bewusst einen anderen DNS-Anbieter wie Cloudflare, Google oder Quad9 eingestellt?