HTTPS begegnet dir inzwischen bei fast jeder Website. Das zusätzliche „S“ in der Adresse sorgt dafür, dass die Daten zwischen deinem Browser und dem Webserver verschlüsselt übertragen werden. Passwörter, Formulareingaben oder andere Inhalte können dadurch unterwegs nicht einfach mitgelesen werden.
Trotzdem bedeutet eine HTTPS-Verbindung nicht automatisch, dass eine Website vertrauenswürdig oder frei von Schadsoftware ist. Die Verschlüsselung schützt vor allem den Übertragungsweg. Genau diese Unterscheidung ist wichtig, wenn du Warnungen des Browsers richtig einschätzen und dich sicher im Internet bewegen möchtest.
Was ist HTTPS?
HTTPS steht für „Hypertext Transfer Protocol Secure“. Technisch handelt es sich um HTTP-Kommunikation, die über eine abgesicherte Verbindung übertragen wird. Dafür kommt heute das Verschlüsselungsprotokoll TLS zum Einsatz. Für HTTPS ist standardmäßig Port 443 vorgesehen.
HTTP selbst legt fest, wie Browser und Webserver beispielsweise Webseiten, Bilder oder andere Daten austauschen. Bei einer normalen HTTP-Verbindung werden diese Informationen jedoch nicht durch die von HTTPS bereitgestellte TLS-Verbindung geschützt.
Bei HTTPS findet der eigentliche HTTP-Datenaustausch erst statt, nachdem Browser und Server eine sichere Verbindung aufgebaut haben. Dein Browser prüft dabei unter anderem, ob der angesprochene Server ein passendes und vertrauenswürdiges Zertifikat vorlegen kann.
Häufig begegnet dir noch der Begriff „SSL-Zertifikat“. SSL ist der historische Vorgänger von TLS. Im alltäglichen Sprachgebrauch wird die Bezeichnung weiterhin verwendet, technisch läuft modernes HTTPS jedoch über TLS.
Was schützt eine HTTPS-Verbindung?
HTTPS erfüllt mehrere Aufgaben, die zusammen dafür sorgen, dass die Kommunikation zwischen deinem Browser und dem Webserver geschützt wird.
| Schutz | Was bedeutet das für dich? |
|---|---|
| Verschlüsselung | Übertragene Inhalte können auf dem Weg zwischen Browser und Server nicht ohne Weiteres gelesen werden. |
| Integrität | Veränderungen an den übertragenen Daten können erkannt werden. |
| Authentifizierung | Der Browser prüft anhand des Zertifikats, ob es zur aufgerufenen Internetadresse passt und von einer vertrauenswürdigen Stelle stammt. |
Die Verschlüsselung ist besonders wichtig, wenn du Passwörter eingibst, dich bei einem Dienst anmeldest, Onlinebanking nutzt oder persönliche Daten über ein Formular übermittelst.
Der Schutz betrifft aber auch scheinbar harmlose Seitenaufrufe. Ohne Verschlüsselung könnten Personen oder Systeme im selben Netzwerk theoretisch erkennen, welche Inhalte zwischen deinem Gerät und dem Webserver übertragen werden.
HTTPS verhindert zugleich Manipulationen auf dem Übertragungsweg. Ein Angreifer soll beispielsweise nicht unbemerkt Inhalte einer Website austauschen oder Daten verändern können, während sie zu deinem Rechner übertragen werden. Solche Manipulationen spielen auch bei Man-in-the-Middle-Angriffen eine Rolle.
So funktioniert HTTPS vereinfacht erklärt
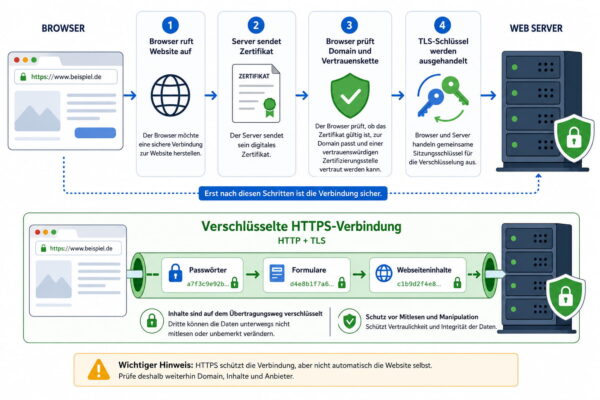
Bevor dein Browser die eigentliche Webseite über HTTPS anfordert, muss zunächst eine geschützte Verbindung entstehen. Dies geschieht über einen sogenannten TLS-Handshake.
Dabei läuft vereinfacht folgender Prozess ab:
- Dein Browser nimmt Kontakt mit dem Webserver auf.
- Browser und Server handeln die technischen Parameter für die verschlüsselte Verbindung aus.
- Der Server übermittelt sein digitales Zertifikat.
- Dein Browser prüft unter anderem, ob das Zertifikat zur aufgerufenen Domain passt und ob die Zertifikatskette vertrauenswürdig ist.
- Browser und Server erzeugen beziehungsweise vereinbaren die benötigten Sitzungsschlüssel.
- Anschließend werden die HTTP-Daten geschützt übertragen.
TLS 1.3 definiert dafür moderne Verfahren zur Schlüsselaushandlung und zum Schutz der übertragenen Daten. Die eigentlichen Nutzdaten werden anschließend mit Sitzungsschlüsseln verschlüsselt, die nur für die jeweilige Verbindung bestimmt sind.
Für dich läuft dieser Vorgang normalerweise unbemerkt ab. Beim Aufruf einer Website dauert der Aufbau der verschlüsselten Verbindung meist nur einen sehr kurzen Moment.
Welche Aufgabe hat das HTTPS-Zertifikat?
Das digitale Zertifikat gehört zu den wichtigsten Bestandteilen einer HTTPS-Verbindung. Es enthält Informationen, mit denen dein Browser prüfen kann, ob das Zertifikat für die aufgerufene Internetadresse gültig ist.
Ausgestellt werden öffentlich vertrauenswürdige Zertifikate von sogenannten Certificate Authorities, kurz CA. Diese Zertifizierungsstellen müssen vor der Ausstellung kontrollieren, ob der Antragsteller die betreffende Domain verwenden beziehungsweise kontrollieren darf.
Bei einem Domain-Validation-Zertifikat wird beispielsweise die Kontrolle über die Domain geprüft. Das allein sagt jedoch nichts darüber aus, ob der Betreiber der Website seriös ist. Auch eine Phishing-Seite kann grundsätzlich ein gültiges HTTPS-Zertifikat besitzen.
Dein Browser kontrolliert beim Verbindungsaufbau unter anderem:
- ob das Zertifikat zur aufgerufenen Domain gehört,
- ob seine Gültigkeit akzeptiert wird,
- ob es sich über eine vertrauenswürdige Zertifikatskette prüfen lässt.
Schlägt eine solche Prüfung fehl, zeigen Browser normalerweise eine deutliche Sicherheitswarnung an.
HTTP und HTTPS im Vergleich
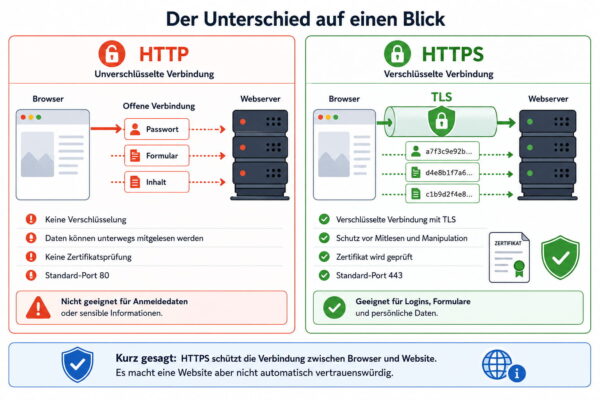
Der entscheidende Unterschied zwischen HTTP und HTTPS liegt im Schutz der Verbindung.
| Eigenschaft | HTTP | HTTPS |
| Verschlüsselte Übertragung | Nein | Ja |
| Schutz vor Manipulation unterwegs | Nein | Ja |
| Zertifikatsprüfung | Nein | Ja |
| Standard-Port | 80 | 443 |
| Für Anmeldungen und persönliche Daten geeignet | Nein | Ja |
Bei HTTP können Daten grundsätzlich unverschlüsselt über das Netzwerk übertragen werden. Das ist besonders problematisch, wenn dabei Zugangsdaten oder persönliche Informationen übertragen werden.
HTTPS schützt dagegen die Verbindung zwischen deinem Browser und dem angesprochenen Webserver. Aus diesem Grund sollte eine normale öffentlich erreichbare Website heute grundsätzlich HTTPS verwenden.
Bedeutet HTTPS automatisch, dass eine Website sicher ist?
Ein gültiges HTTPS-Zertifikat bestätigt nicht, dass der Inhalt einer Website harmlos ist. Es zeigt in erster Linie, dass dein Browser eine geschützte Verbindung zum Server herstellen konnte und das verwendete Zertifikat zur angesprochenen Adresse passt.
Ein Betrüger kann beispielsweise eine Domain registrieren, dafür ein gültiges Zertifikat erhalten und anschließend eine überzeugend gestaltete Phishing-Seite darauf betreiben. Die Verbindung zu dieser Seite wäre technisch verschlüsselt, die Website selbst wäre trotzdem gefährlich.
HTTPS schützt ebenfalls nicht vor Schadsoftware, die du freiwillig herunterlädst. Wird eine manipulierte Datei über eine korrekt verschlüsselte Verbindung übertragen, sorgt HTTPS lediglich dafür, dass genau diese Datei unterwegs nicht verändert wird.
Auch Sicherheitsprobleme auf dem Webserver verschwinden durch HTTPS nicht. Wird eine Website gehackt oder speichert ein Betreiber deine Daten unsicher, kann die Verschlüsselung der Verbindung dieses Problem nicht lösen.
Deshalb solltest du weiterhin auf die Internetadresse achten, unbekannten Download-Angeboten misstrauen und Browserwarnungen ernst nehmen.
Was können andere trotz HTTPS noch erkennen?
HTTPS verschlüsselt die eigentlichen HTTP-Inhalte. Dazu gehören beispielsweise übertragene Webseiteninhalte, Formulardaten und normalerweise auch der genaue Pfad innerhalb einer Website.
Damit wird deine Internetverbindung allerdings nicht vollständig unsichtbar. Für den Transport müssen weiterhin Netzwerkdaten übertragen werden. Je nach eingesetzter Technik können beispielsweise die IP-Adresse des Zielservers oder andere Verbindungsinformationen erkennbar bleiben.
Für den normalen Einsatz bedeutet das: Jemand im WLAN kann bei einer korrekt aufgebauten HTTPS-Verbindung nicht einfach dein Passwort oder den Inhalt eines Formulars aus dem Netzwerkverkehr herauslesen. HTTPS ist aber kein Anonymisierungsdienst und ersetzt beispielsweise kein VPN, wenn es darum geht, den Netzwerkverkehr über einen anderen Zugangspunkt zu leiten.
Woran erkennst du eine HTTPS-Verbindung?
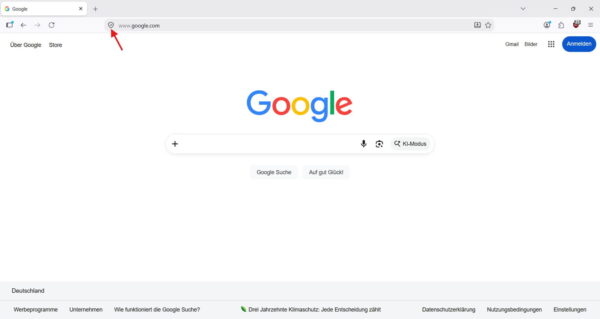
Am eindeutigsten erkennst du HTTPS an der Adresse der Webseite. Sie beginnt mit https://.
Moderne Browser blenden diesen Teil der Adresse teilweise aus oder zeigen ihn erst vollständig an, wenn du in die Adressleiste klickst. Zusätzlich gibt es neben der Internetadresse normalerweise ein Symbol beziehungsweise einen Bereich mit Informationen zur Verbindung. Die genaue Darstellung unterscheidet sich je nach Browser und Version.
Verlasse dich dabei nicht allein auf ein Schloss- oder Sicherheitssymbol. Entscheidend ist auch die tatsächliche Domain. Eine Adresse wie https://beispiel-login.de kann technisch korrekt verschlüsselt sein, obwohl sie überhaupt nichts mit dem Dienst zu tun hat, den du eigentlich besuchen wolltest.
Besonders bei Onlinebanking, Bezahldiensten und Benutzerkonten lohnt sich deshalb ein kurzer Blick auf den Domainnamen.
Was bedeutet eine HTTPS-Warnung im Browser?
Browser zeigen eine Warnseite an, wenn sie bei der Prüfung einer HTTPS-Verbindung ein ernstes Problem feststellen. Dafür gibt es verschiedene mögliche Ursachen.
Typische Beispiele sind:
- das Zertifikat ist nicht für die aufgerufene Domain gültig,
- die Zertifikatskette kann nicht zuverlässig geprüft werden,
- das Zertifikat wird vom verwendeten Gerät oder Browser nicht als vertrauenswürdig akzeptiert,
- Datum oder Uhrzeit des Computers stimmen deutlich nicht.
Auch eine fehlerhafte Konfiguration des Webservers kann eine solche Warnung auslösen.
Bei einer unbekannten Website solltest du eine Zertifikatswarnung nicht einfach umgehen. Das gilt besonders dann, wenn du dich anmelden, persönliche Daten eingeben oder eine Zahlung durchführen möchtest.
In einem privaten Netzwerk kann die Situation anders aussehen. Router, NAS-Systeme oder andere lokal betriebene Geräte verwenden teilweise eigene Zertifikate, denen der Browser nicht automatisch vertraut. Eine Warnung bedeutet deshalb nicht zwangsläufig einen Angriff. Du solltest trotzdem klären, warum sie erscheint, bevor du sie ignorierst.
Warum HTTPS heute zum Standard gehört
Eine unverschlüsselte HTTP-Verbindung bietet für normale Webseiten kaum noch einen sinnvollen Vorteil. Zertifikate können inzwischen automatisiert ausgestellt und verlängert werden, und viele Webhoster aktivieren HTTPS bereits bei der Einrichtung einer Domain.
Auch der zusätzliche Rechenaufwand durch die Verschlüsselung spielt bei modernen Geräten und Servern im normalen Webbetrieb kaum eine praktische Rolle. Für Besucher überwiegt der Sicherheitsgewinn deutlich.
Ich würde deshalb bei einer öffentlich erreichbaren Website keine sensiblen Daten über eine reine HTTP-Verbindung eingeben. Erscheint eine Anmelde- oder Zahlungsseite ohne funktionierendes HTTPS, ist das ein guter Grund, den Vorgang abzubrechen und die Adresse genauer zu prüfen.
Fazit
HTTPS schützt die Verbindung zwischen deinem Browser und einer Website vor dem einfachen Mitlesen und vor unbemerkten Veränderungen während der Übertragung. Das Zertifikat hilft deinem Browser zusätzlich dabei, die Verbindung mit der aufgerufenen Domain zu prüfen.
Die verschlüsselte Verbindung ist damit eine grundlegende Voraussetzung für sicheres Surfen, aber kein Qualitätssiegel für den Betreiber einer Website. Ein genauer Blick auf die Internetadresse und ein vernünftiger Umgang mit Browserwarnungen bleiben deshalb weiterhin sinnvoll.
Achtest du beim Anmelden, Onlinebanking oder Einkaufen bewusst auf die Internetadresse und HTTPS, oder verlässt du dich dabei hauptsächlich auf die Sicherheitsanzeige deines Browsers?